

BaFin扩大网络安全监管:过去四季度近900起IT事件,要求关键系统2030年前迁移抗量子加密
来源: Chloe
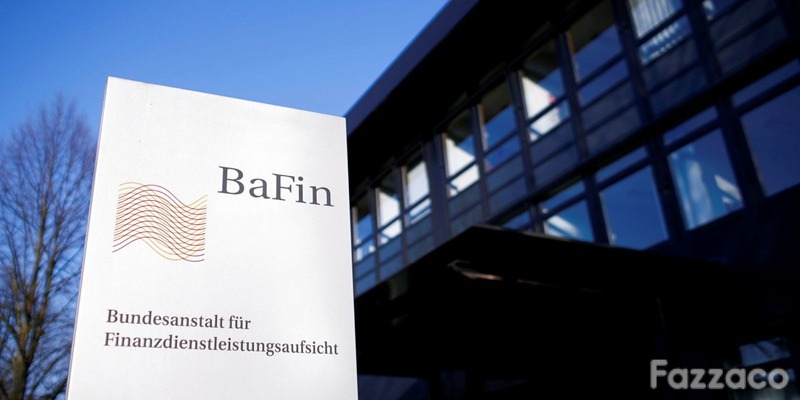
德国联邦金融监管局(BaFin)将扩大网络安全监管范围,并要求金融机构为人工智能和量子计算带来的威胁做好准备。BaFin主席Mark Branson周二在柏林出席Bitkom数字金融会议时表示,该监管机构正在扩充网络安全部门,并将开展更短、更有针对性的审计,以覆盖更多受监管机构。
Branson称,BaFin在过去四个季度共收到近900起IT事件报告,其中14%被归因于攻击。他警告说,前沿AI模型和自主AI代理可能使网络攻击变得更快、更复杂。他还提到有报道称Binance约63亿美元加密货币被盗,并表示据报有AI工具在攻击中发挥作用,同时涉及社会工程手段。
BaFin提出网络安全要求
Branson表示,金融机构应满足《数字运营韧性法案》(DORA)的要求,并将AI纳入其ICT风险管理框架。他还呼吁基于风险进行软件补丁管理,优先处理关键系统以及可从外部网络访问的系统。
BaFin正在与金融机构、行业协会和欧洲主要IT服务提供商讨论AI相关风险。Branson还呼吁加强欧洲技术自主,以减少对欧盟以外超大规模云服务商的依赖。
BaFin敦促采用抗量子加密
Branson警告称,量子计算最终可能破解目前被认为安全的加密方法。攻击者已经在收集加密数据,以便日后用量子计算机解密,这种做法被称为“先收集、后解密”。BaFin建议,特别关键的系统应在2030年前迁移至抗量子加密算法。
Branson还表示,自2026年7月起,BaFin已成为金融行业AI系统的市场监督机构。针对高风险AI系统的附加要求计划从2027年12月起适用。
 订阅